Налаштування двофакторної автентифікації
Увімкнення двофакторної автентифікації (2FA)
Увімкніть двофакторну автентифікацію командою:
bench --site [sitename] set-config enable_two_factor_auth true
У «Налаштуваннях системи» вкажіть:
- Спосіб перевірки OTP (OTP-додаток = TOTP із програмним або апаратним токеном; Email/SMS = HOTP через електронну пошту або SMS)
- Термін дії QR-коду на сервері, якщо вибрано OTP-додаток
- Назву емітента OTP.
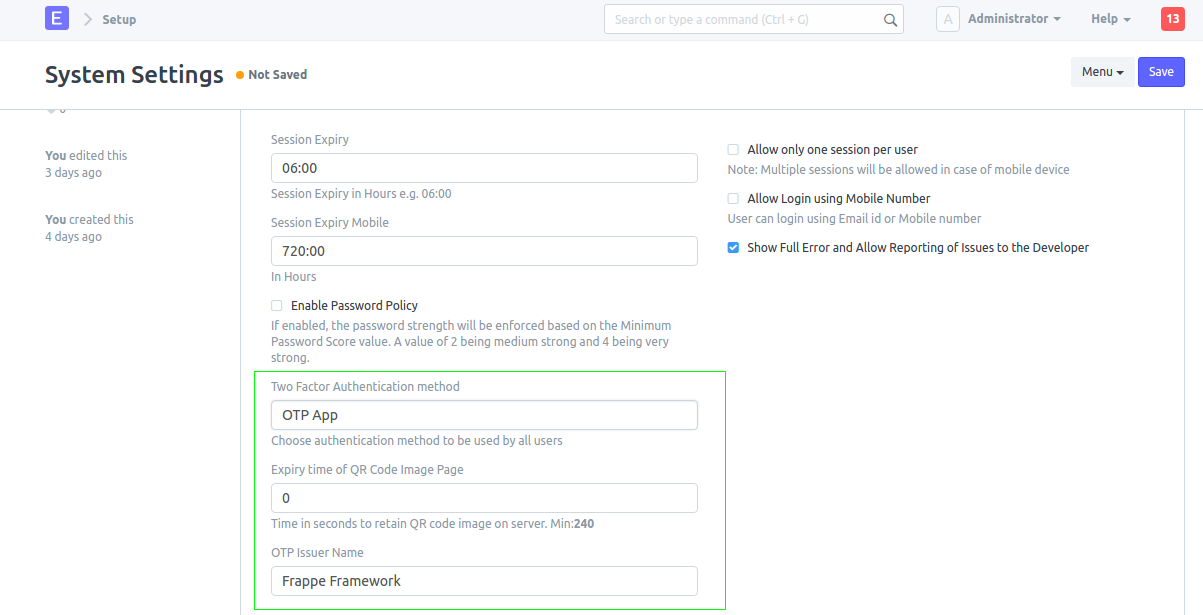
Після ввімкнення 2FA в налаштуваннях вона також активується для ролі «Всі». Отже, усі користувачі, зокрема й адміністратор, мають проходити другий рівень автентифікації з токеном. Якщо зняти позначку «Двофакторна автентифікація» в ролі «Всі» й увімкнути її в інших ролях, вхід із токеном можна вимагати лише для певних ролей. 2FA не застосовується до входу вебкористувачів і входу через API
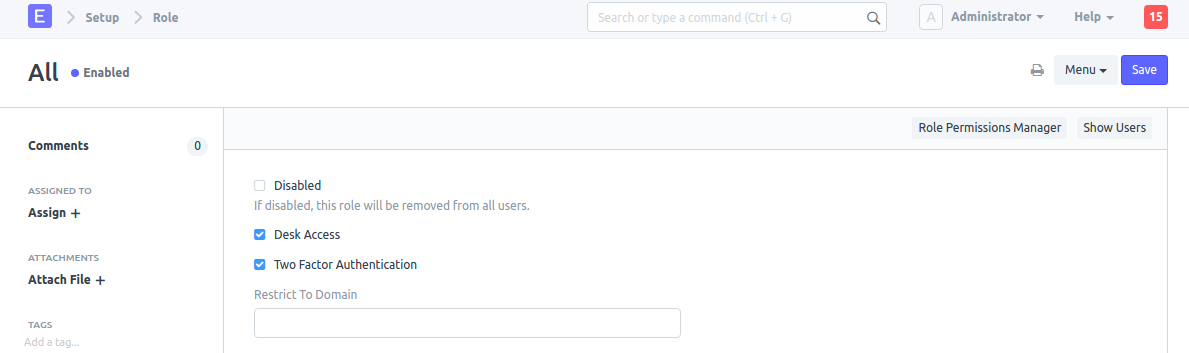
Якщо використовується автентифікація через SMS, переконайтеся, що налаштування SMS заповнено
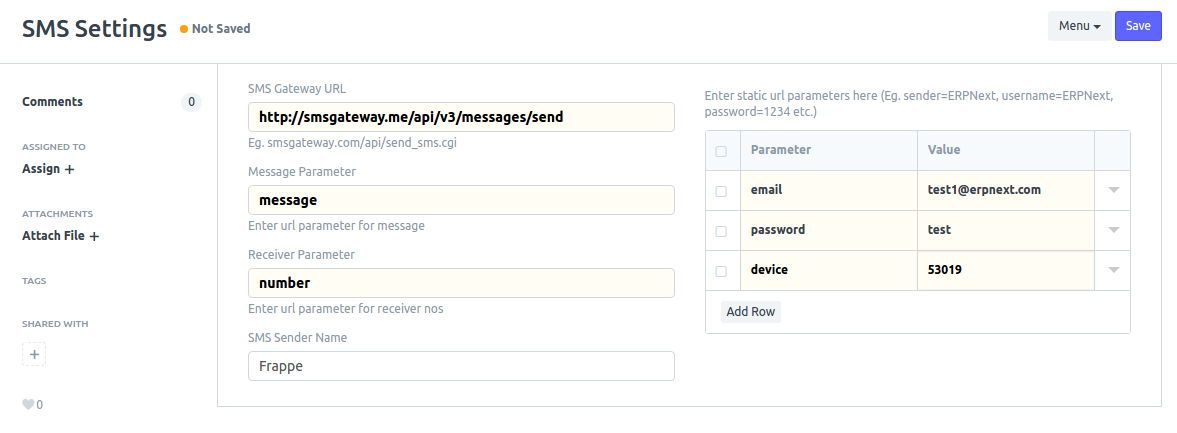
Якщо використовується електронна пошта, переконайтеся, що налаштування облікового запису вихідної пошти заповнено
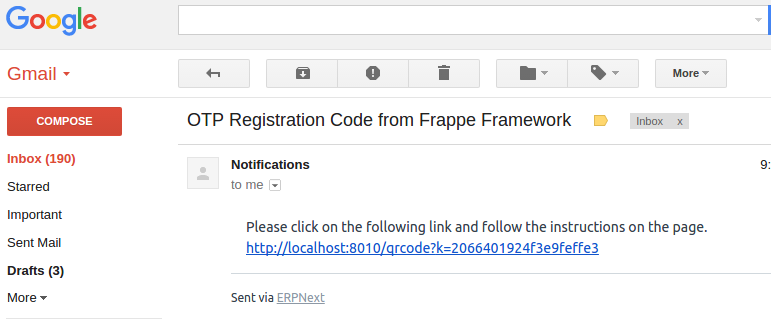
Коли новий користувач уперше входить у систему з увімкненою двофакторною автентифікацією та способом перевірки «OTP-додаток», йому надходить електронний лист із посиланням на QR-код.
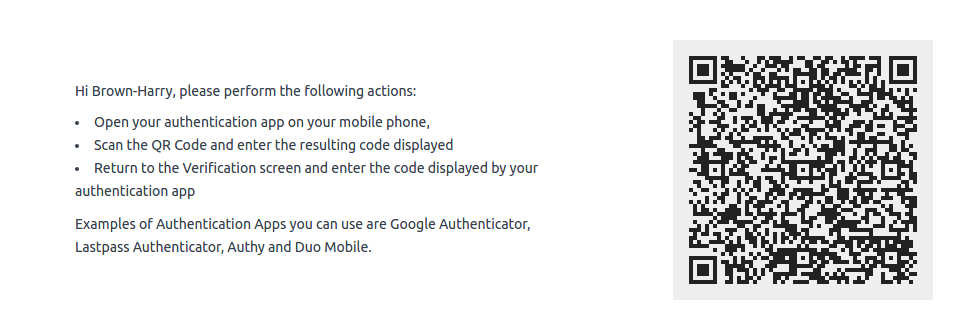
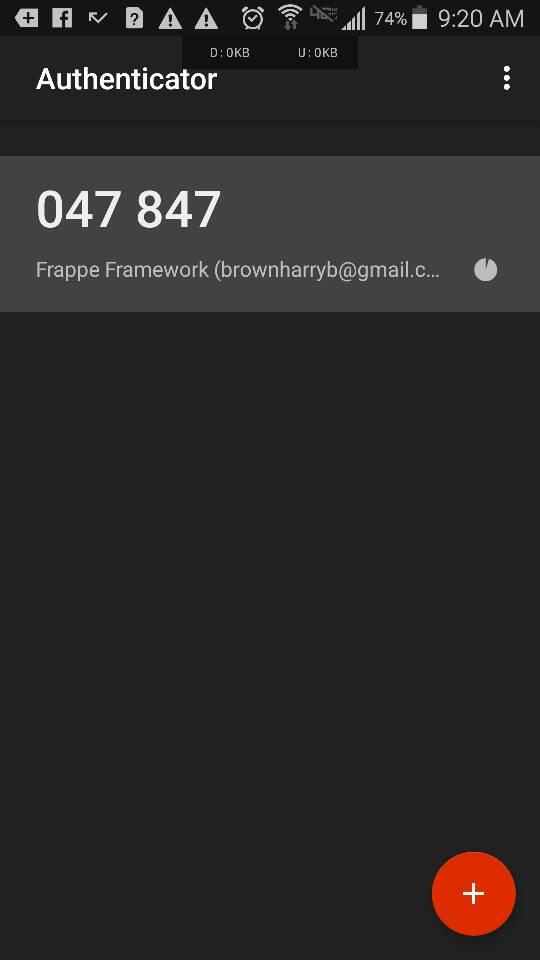
Після сканування QR-коду в застосунку автентифікації, наприклад Google Authenticator, доступ користувача реєструється, і застосунок автоматично починає генерувати токени для входу
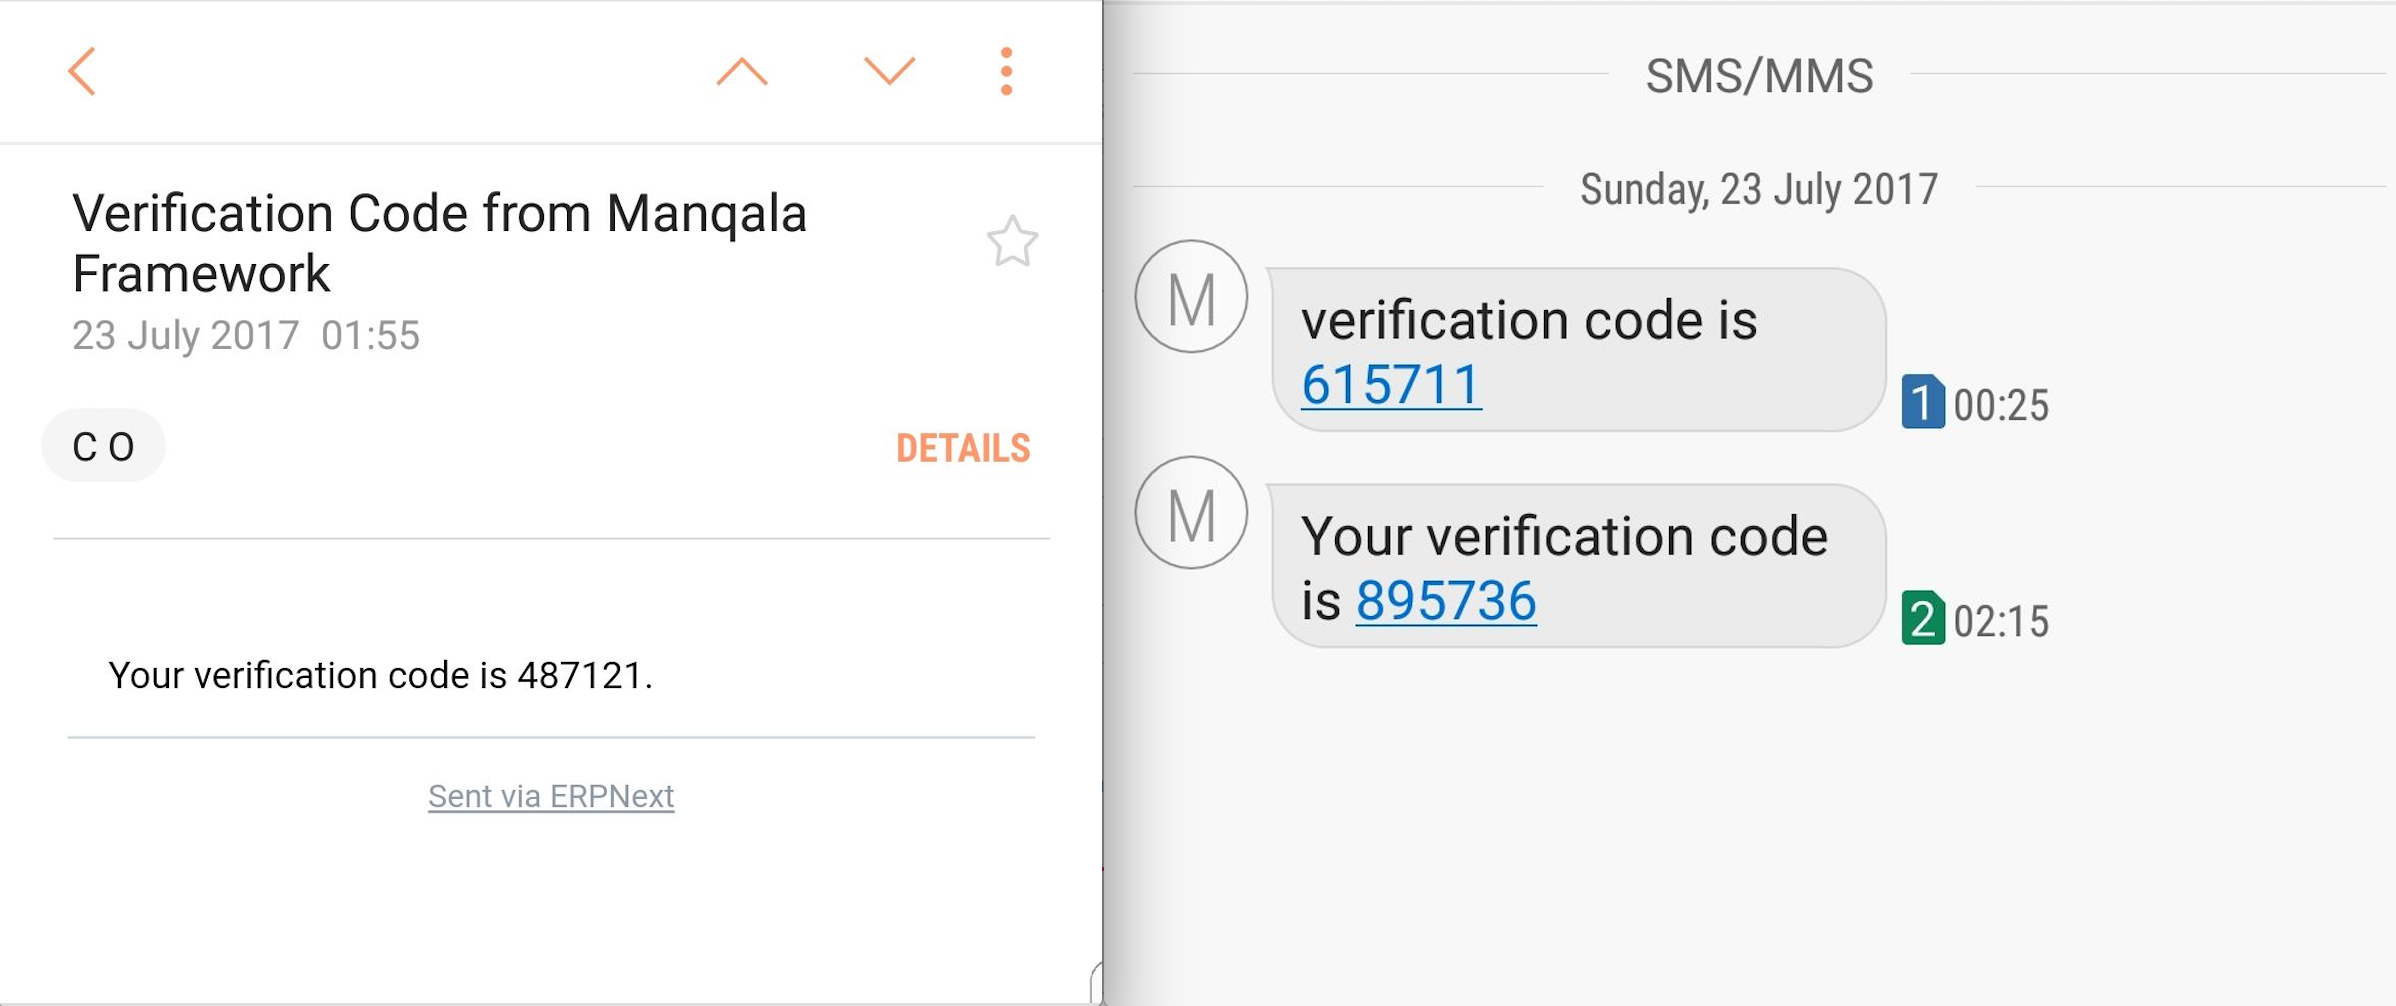
Якщо способом автентифікації вибрано електронну пошту чи SMS, ви також отримуватимете сповіщення
Поширені запитання (FAQ)
П. Я не можу увійти навіть після виконання всіх кроків.
Відп.: Frappe використовує алгоритм OTP на основі TOTP, який залежить від системного часу пристрою. Переконайтеся, що на вашому пристрої встановлено той самий час, що й на сервері ERPNext.
Переклад сторінки «Setup Two Factor Authentication» з документації ERPNext. © Frappe Technologies Pvt. Ltd., ліцензія CC BY-SA 3.0. Переклад — OpenOblik, на тих самих умовах. Переклад машинний, вичитка триває: помітили неточність — напишіть нам.